夏末蝉鸣时,白泽小分队在美国巴尔的摩参加了USENIX Security 2026学术会议。
在本次会议中,共有7位同学参与,共带来8篇论文的报告。我们遇到了新老朋友,碰撞出思维火花。
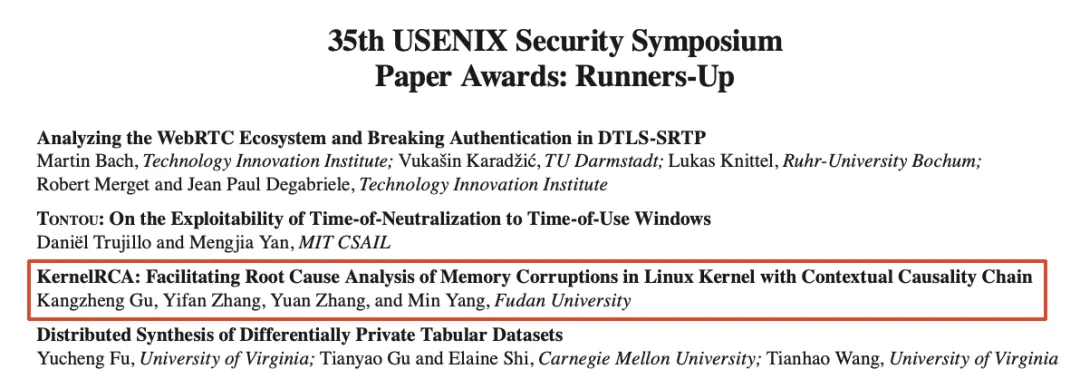
其中,实验室顾康正同学的文章荣获杰出论文奖提名(Paper Awards: Runners-Up)🎉🎉🎉
01 论文分享
KernelRCA: Facilitating Root Cause Analysis of Memory Corruptions in Linux Kernel with Contextual Causality Chain
KernelRCA:通过上下文因果链辅助Linux内核内存漏洞的根因分析
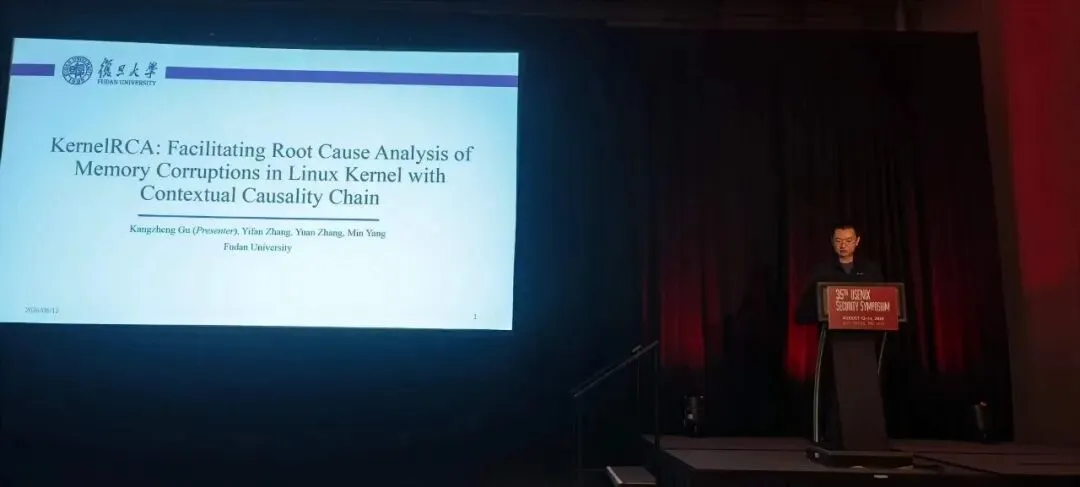
白泽er博士生顾康正分享了最新研究,该论文获得USENIX Security ‘26杰出论文奖提名。
顾康正同学介绍了一种新型漏洞根因表示方法上下文因果链(Contextual Causality Chain,CC-chain),可以直观反映Linux内核内存破坏漏洞的触发过程并解释其成因。同时设计了一种新型内核漏洞根因分析系统KernelRCA,包含选择性追踪、上下文信息重建及链式根因分析三个步骤。该系统成功诊断了54个真实内核漏洞的根因,准确率和精确度均优于原生内核崩溃报告和KASAN报告。更多详细内容,可见成果分享 | [USENIX Security 2026] KernelRCA:Linux内核漏洞的自动化成因分析
Khost: KVM-based Near Native MCU Firmware Rehosting
Khost: 基于KVM的近原生MCU固件重托管框架
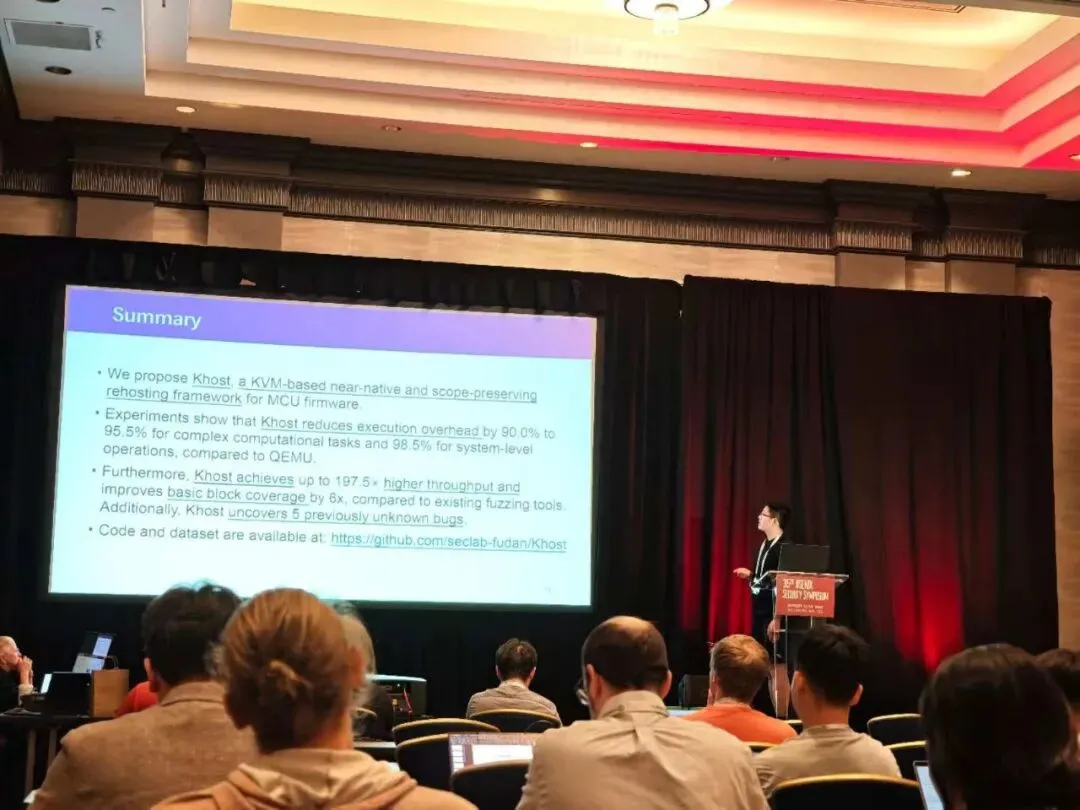
白泽er博士生王春霖分享了在物联网领域的研究成果。
王春霖同学介绍了其工作Khost,一种能够提供近原生性能且保留完整执行范围的MCU固件重托管框架。它通过扩展KVM,引入轻量级扩展CPU、辅助页表以及软中断控制器,使MCU固件能够以极低开销在高性能平台上运行。与此同时,Khost提供用于高效处理外设交互的MMIO监控器和用于使能覆盖率收集以及与现有模糊测试引擎的灵活集成的封装器。在12个真实世界MCU固件上的模糊测试实验表明,Khost的测试吞吐量最高可提升197.5倍,基本块覆盖率相比现有模糊测试工具提升最高可达6倍。此外,Khost 成功发现了5个此前未知的漏洞。
Patch-Guided Vulnerability Detection: Extracting Java API Security Rules via Attack–Defense Cross-Analysis
补丁引导的漏洞检测:通过攻防交叉分析提取Java API安全规则
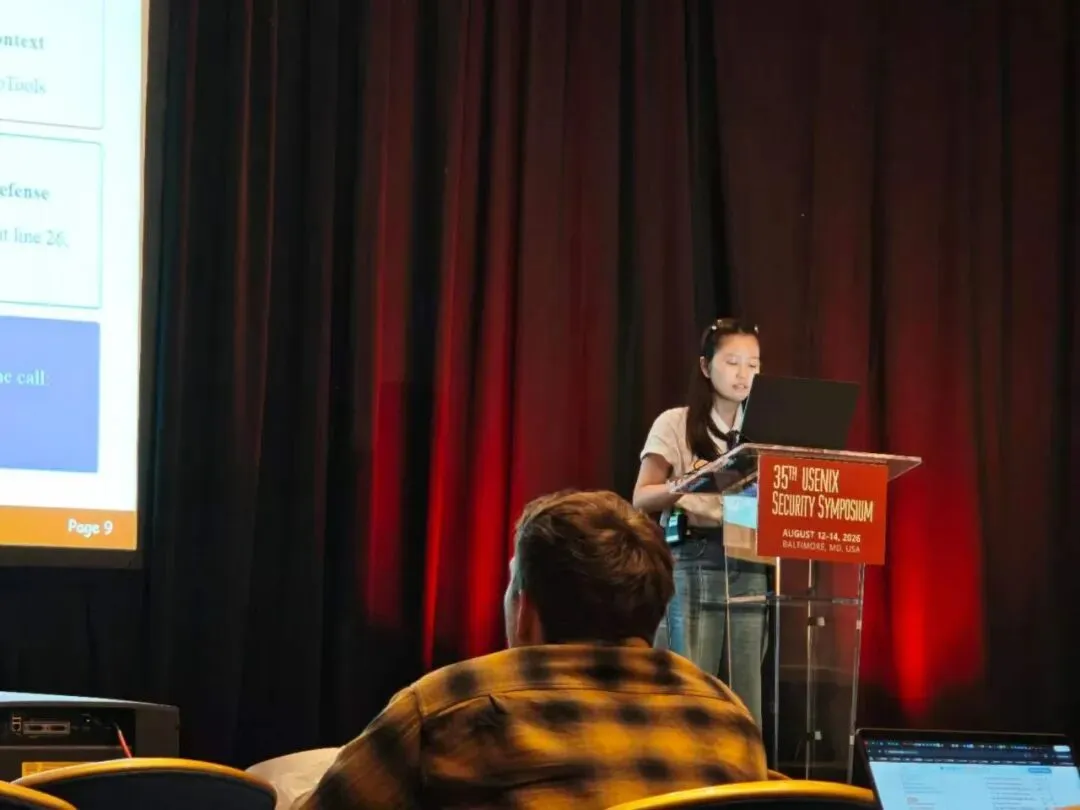
白泽er博士生陈波妃分享了关于Java API安全规则知识提取和漏洞检测的工作。
陈波妃同学介绍了VulGenie,一种补丁驱动的API安全规则提取与漏洞检测框架。该框架从已确认的安全补丁中自动提取精确的API安全规则,并利用这些规则检测API误用漏洞。VulGenie共提取出198条正确的API安全规则,精确率达到81.82%,其中177条规则为CodeQL尚未覆盖的新规则。在10个主流Java应用程序上的实验中,VulGenie共发现46个零日漏洞,检测效果显著优于现有最先进的方法。目前已有27个漏洞得到官方修复,并获得了10个CVE编号。更多详细内容,可见从漏洞到规则:安全知识自动提取的初步探索
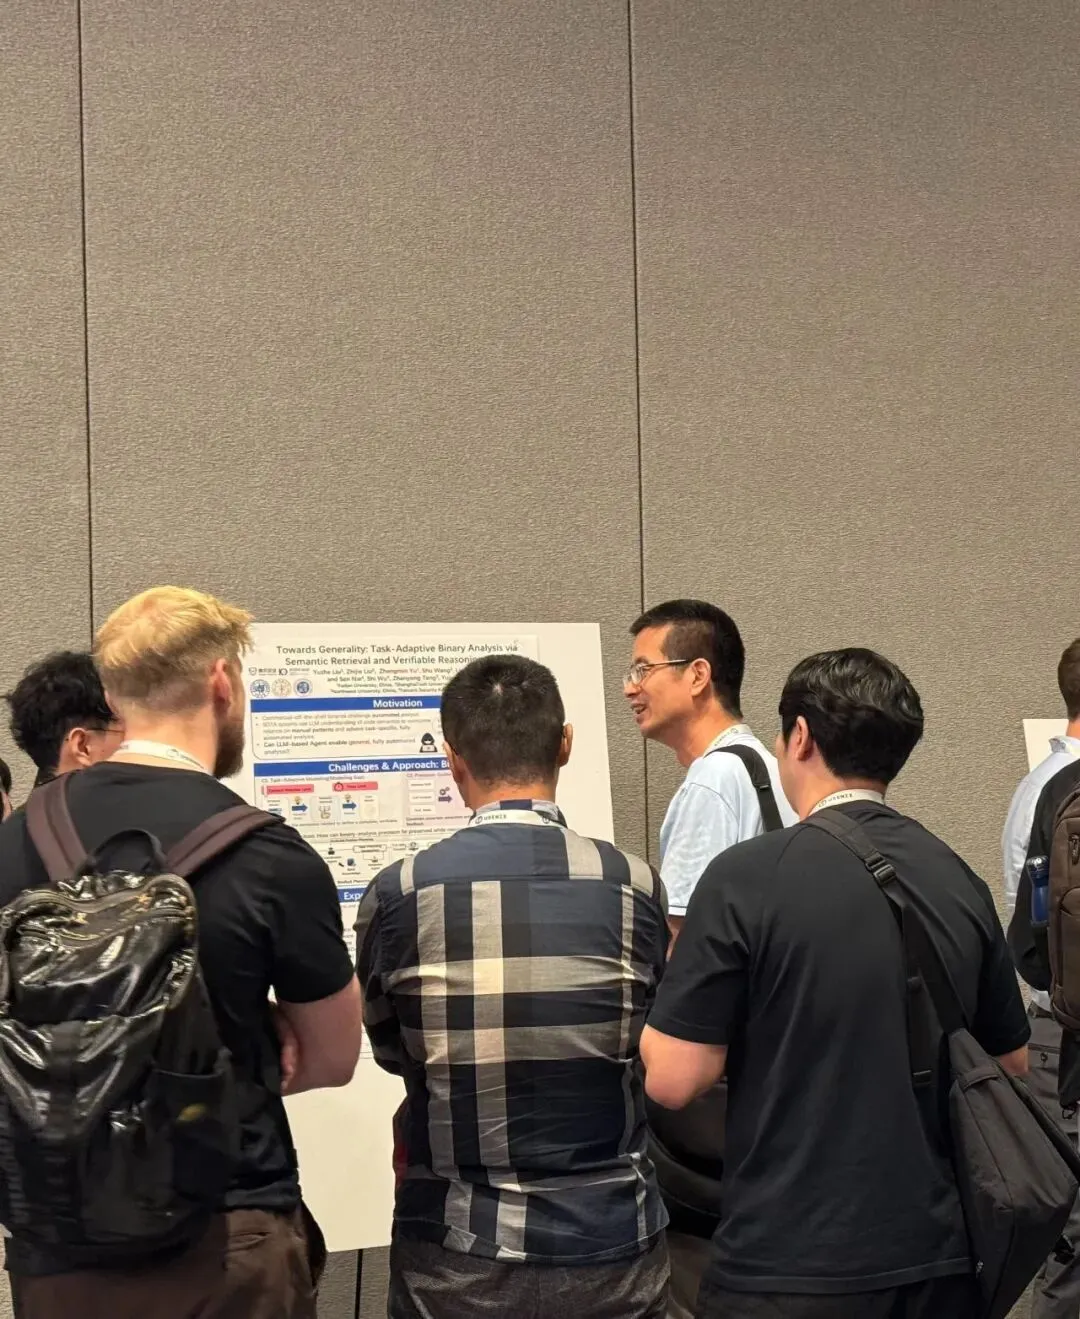
Towards Generality: Task-Adaptive Binary Analysis via Semantic Retrieval and Verifiable Reasoning
迈向通用性:基于语义检索与可验证推理的任务自适应二进制分析
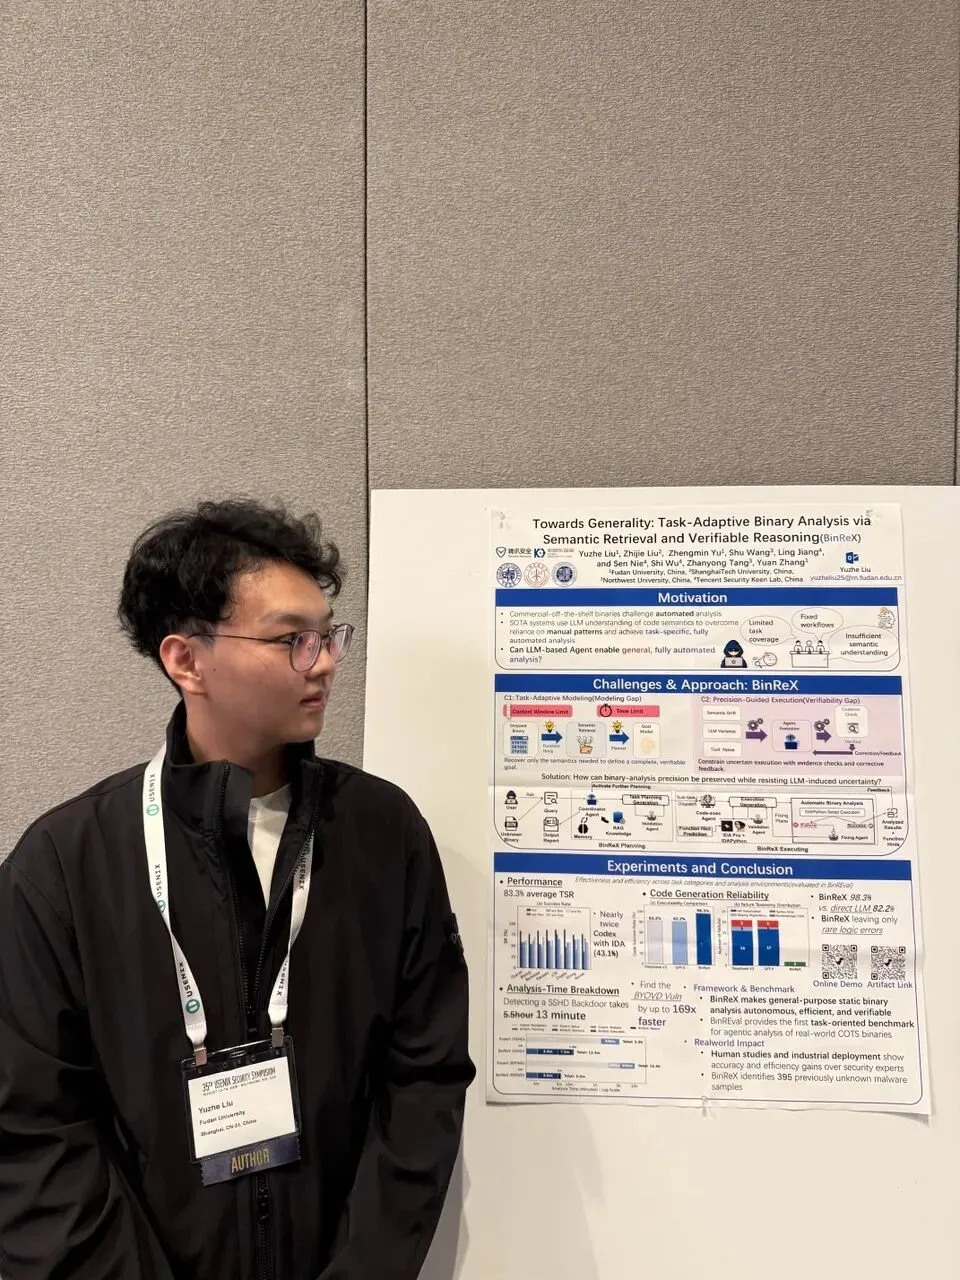
白泽er硕士生刘宇哲介绍了他在二进制分析上的最新工作。
刘宇哲同学分享了BinReX,这是首个面向通用、全自动静态二进制分析的智能体框架。BinReX引入双编码器流水线,为剥离符号的函数补充语义上下文,并搭配分层规划将分析意图分解为可执行的子任务。它利用代码合成将待分析子任务转化为IDAPython脚本,并通过迭代验证机制加以执行,最终将各项输出整合为人读报告。在BinREval上评估显示,BinReX取得了83.3%的成功率,优于各基线方法(Codex:27.8%;Codex结合IDA:43.1%),同时将总分析时间从87.9小时缩短至36.1小时。工业界落地部署(腾讯安全科恩实验室)进一步印证了其实用价值:BinReX首次检出395个在野恶意软件样本,且相较专家平均实现了96倍的效率提升。
Autonomy Comes with Costs: Detecting Denial-of-Service Vulnerabilities Caused by Resource Abusing in LLM-based Agents
自主性的代价:检测基于大语言模型的智能体中因资源滥用导致的拒绝服务漏洞
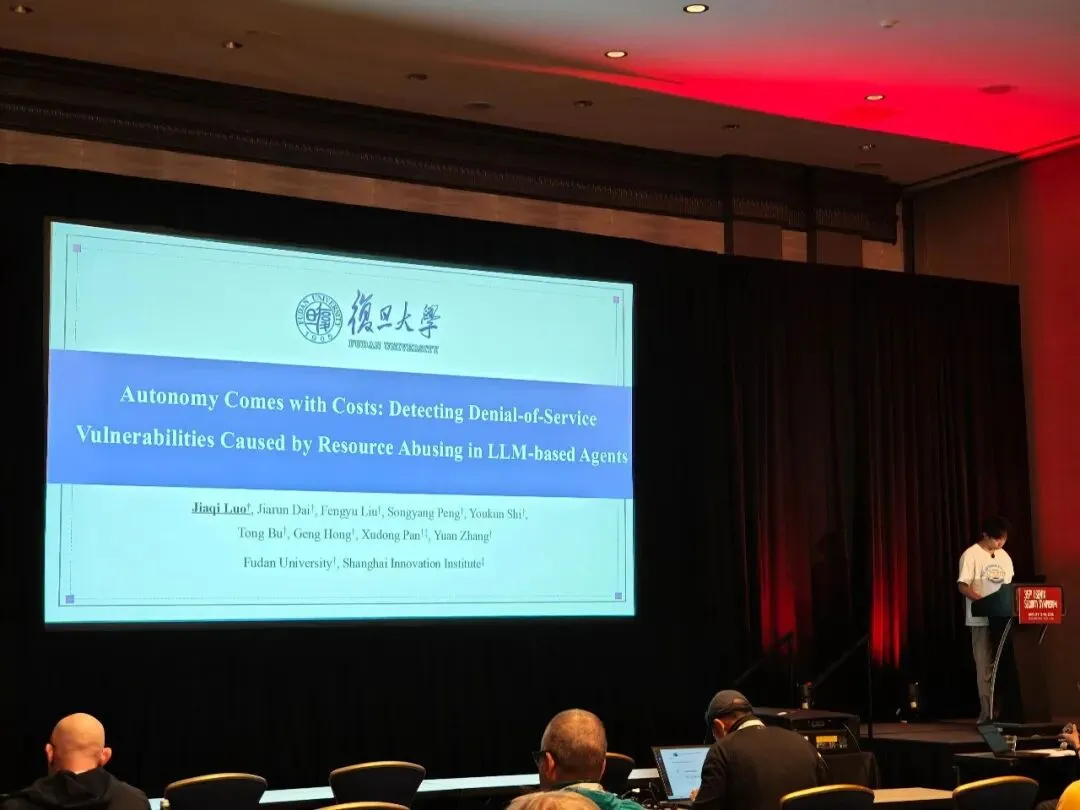
白泽er博士生罗嘉骐分享了在智能体拒绝服务问题的工作。
罗嘉骐同学分享了其对智能体的资源管理开展了系统性的安全研究。通过总结三种典型的资源生命周期管理模式及其为拒绝服务攻击提供不同的利用路径,设计了AgentDoS ——一种新型的定向灰盒模糊测试框架,旨在检测智能体中由资源耗尽引起的拒绝服务漏洞。AgentDoS首先分析智能体内部的资源生命周期,随后利用LLM生成包含特定功能语义的提示词,诱导智能体过度消耗资源,从而触发拒绝服务。通过使用AgentDoS对20个主流开源智能体进行了评估,发现了36个零日漏洞,影响16个智能体,其中15个在 GitHub 上的star数超过10,000。截至目前,这些漏洞已被分配了15 个CVE编号。更多智能体相关研究,可见成果分享 | 智能体漏洞检测 [ASE’25, Security’25/26, BlackHat EU]
When Fun Turns Toxic: A First Look at Aggressive Advertising in Mini-games
当快乐变质:小游戏激进广告行为的首次系统研究
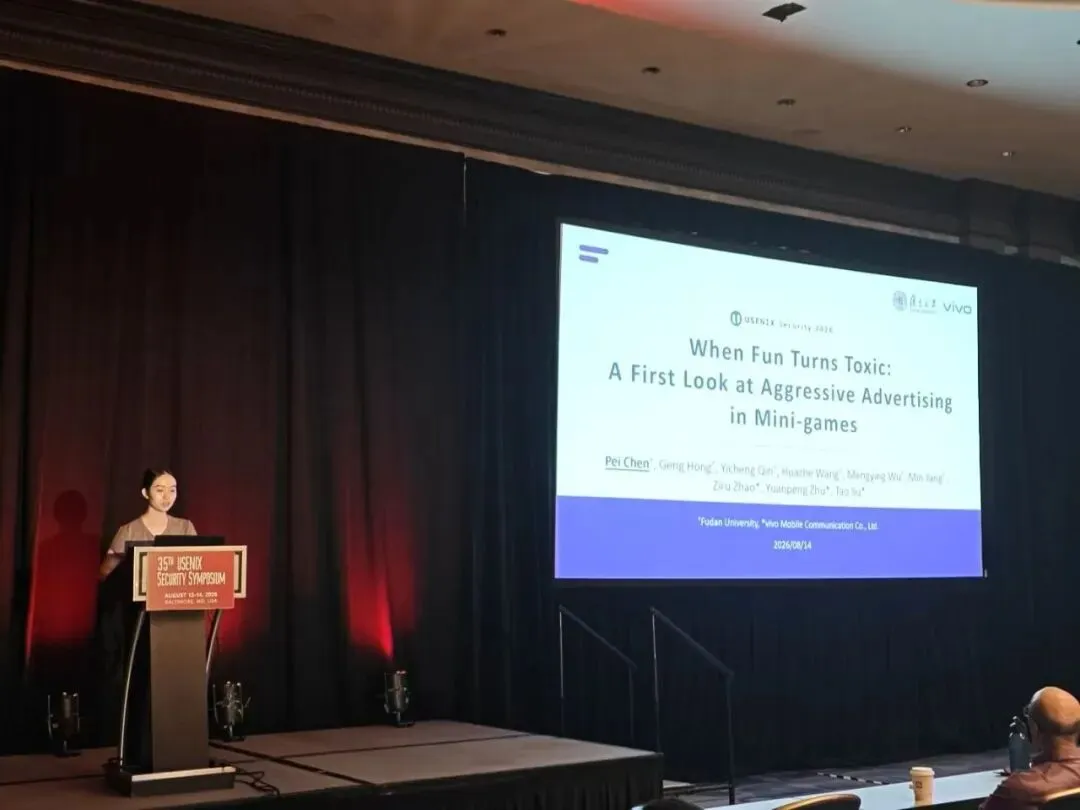
白泽er博士生陈沛介绍了在小游戏中激进广告行为的相关研究。
陈沛同学介绍了对小游戏中的激进广告行为开展的系统性安全研究。其分析了九个小游戏平台的政策规范与开发者能力,对激进广告行为进行了系统刻画;同时,设计了可扩展的检测框架MAAD,并对微信小游戏、Facebook、Instant Games和快游戏三大平台开展了大规模测量。结果表明,49.95%的小游戏存在激进广告行为,其中包括多个拥有超过10万条用户评论的热门游戏。进一步的分析发现了激进广告的一系列典型行为模式,揭示了激进广告已成为一种广泛存在的平台滥用行为,其根源在于当前平台治理机制中存在结构性监管盲区。
Wormholes in the File System: Understanding the Misunderstanding of Symlinks
文件系统中的黑洞:分析软链接机制中的误解与误用
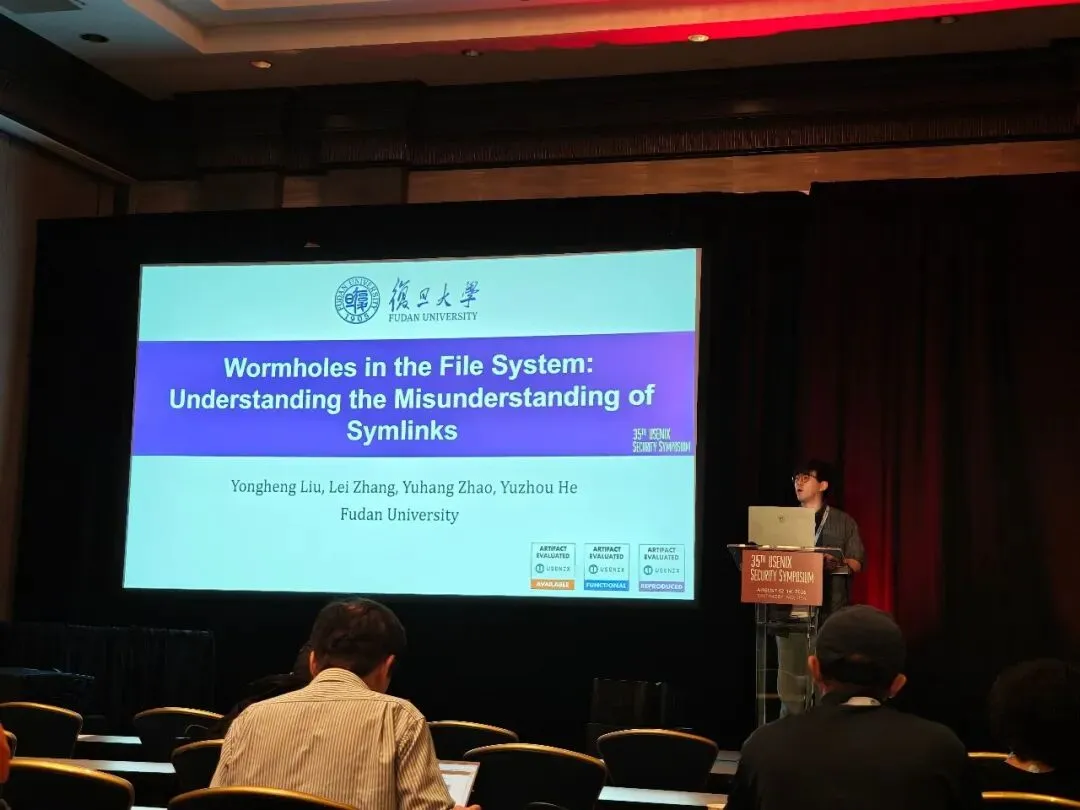
白泽er博士生刘永横介绍了在文件系统中软链接解析问题的有关研究。
刘永横同学系统性地研究了软链接处理不当的具体表现及其带来的安全威胁。具体而言,分享了编程语言标准库在使用与符号链接相关的系统调用时存在的不当实践,并概括了这些错误认知和误用如何传播至下游应用程序,从而导致各种不充分的路径校验。同时介绍了其设计并实现的五种路径验证绕过方案以及三种任意文件写入方法。在对85个开源项目进行评估的过程中,共发现了16个任意文件写入漏洞,其中两个漏洞已被分配高危级别的CVE编号。
MATE: Policy-Aware Security Auditing for Mobile Agents via Synthesis-Driven Trajectory Learning
MATE:基于合成轨迹学习的规则感知型手机智能体轨迹安全审计
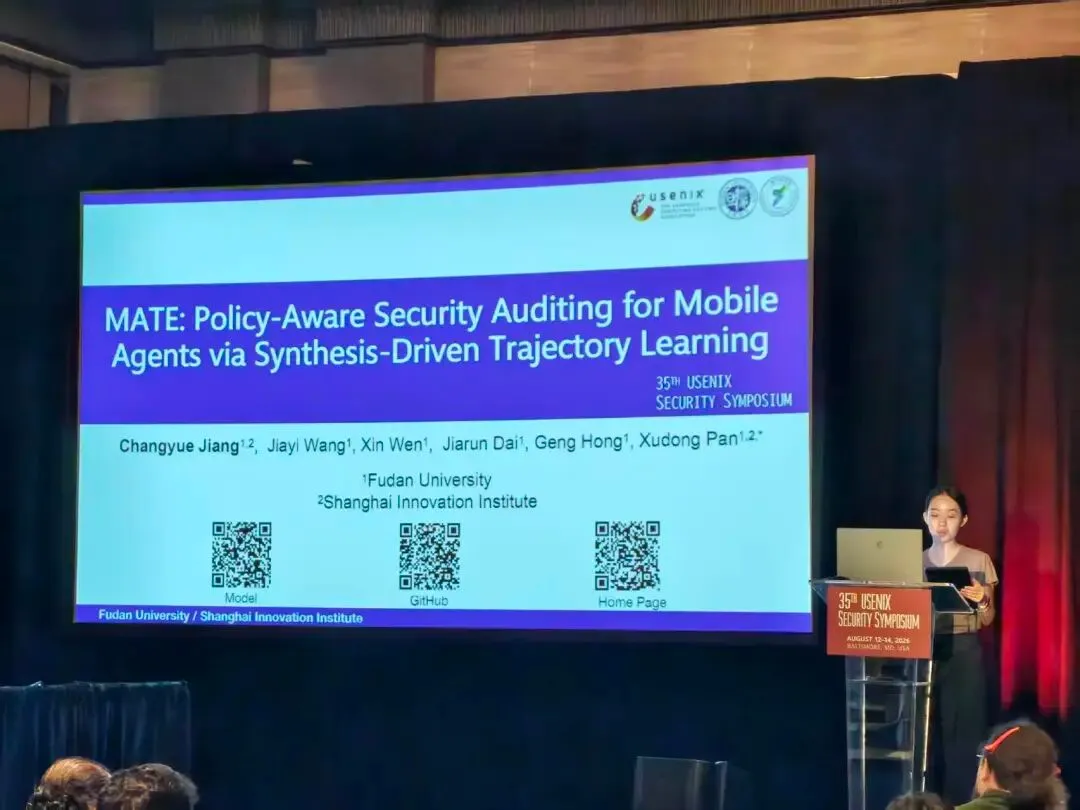
白泽er博士生蒋昌跃(陈沛代讲)介绍了手机智能体轨迹审计的有关研究。
蒋昌跃同学工作提出了MATE,一种轻量级、规则感知的手机智能体轨迹审计模型。MATE以任务指令、执行轨迹和自然语言安全规则为输入,判定轨迹是否违反给定规则,并生成可解释的审计依据。通过将安全规则作为可编辑文本输入,而非固化在模型参数中,MATE可在无需重新训练的情况下适配应用策略更新、用户自定义规则和新的安全场景。该工作同时构建了MATEBench,覆盖14类风险场景,包含两个合成子集和一个人工采集的真实子集。实验结果表明,MATE在MATEBench上取得超过95%的审计准确率,并在审计智谱AutoGLM、阿里巴巴Mobile-Agent等真实手机智能体轨迹时达到95%以上准确率,较现有最强方法提升超过20%。更多内容可见:https://jiangchangyue.github.io/MATE
02 学术交流
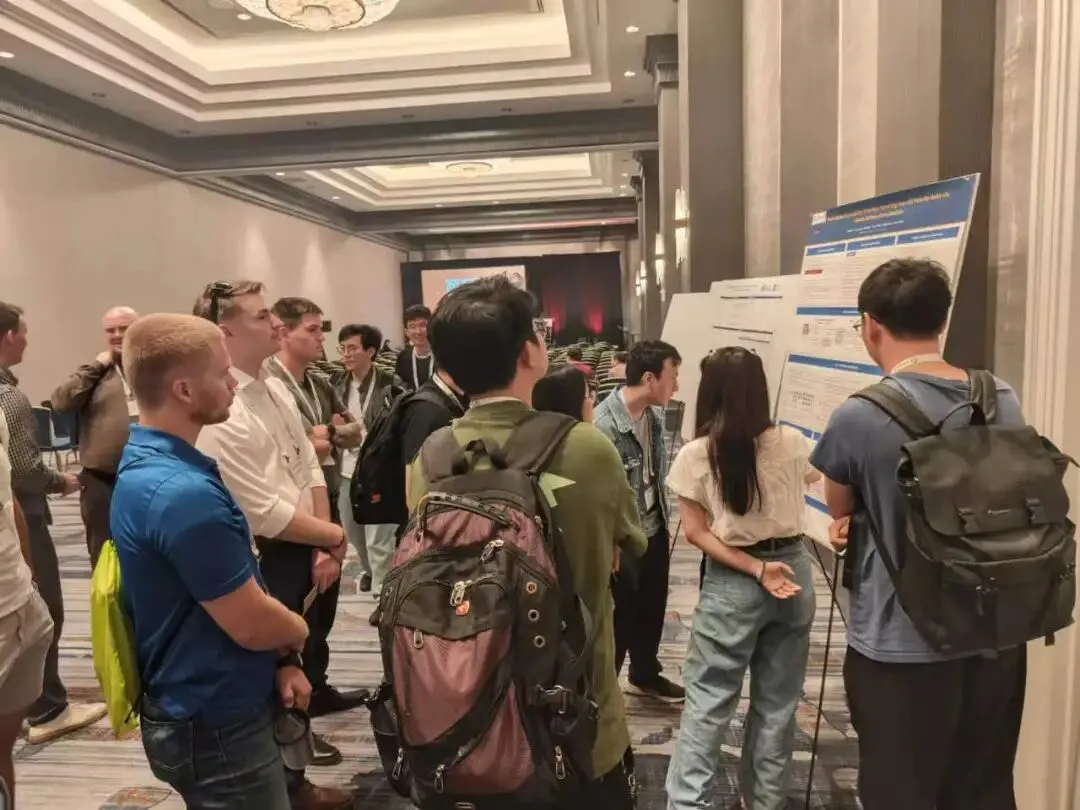
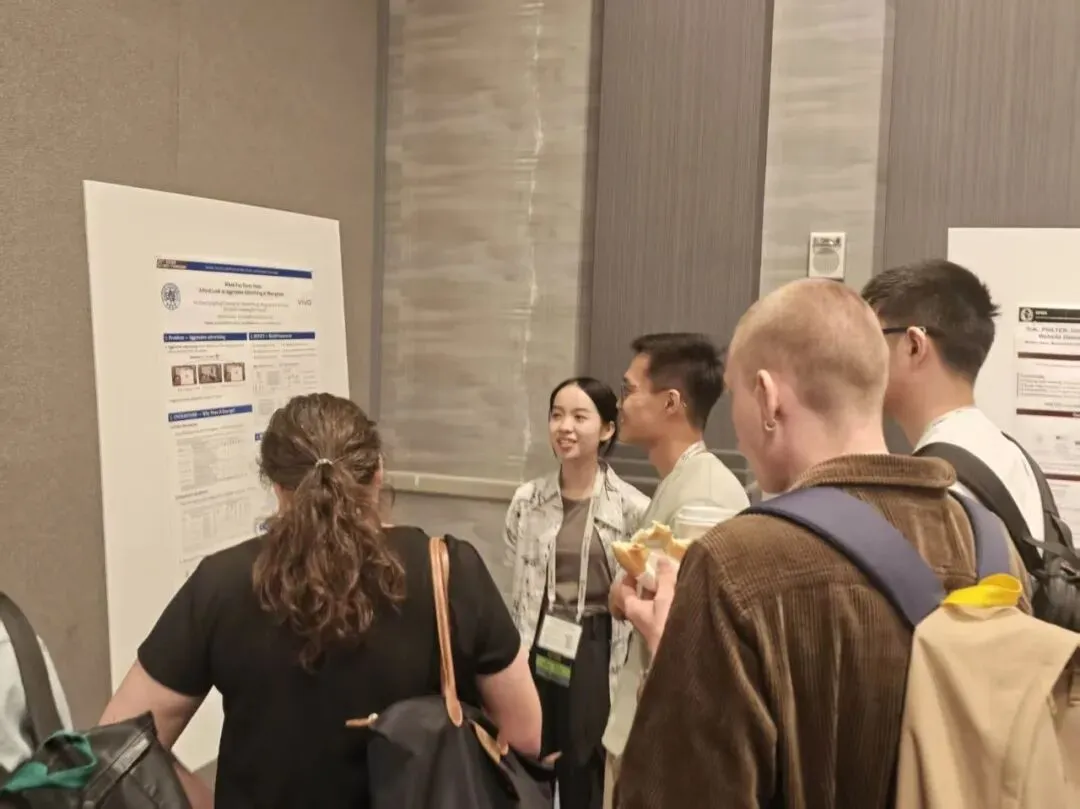
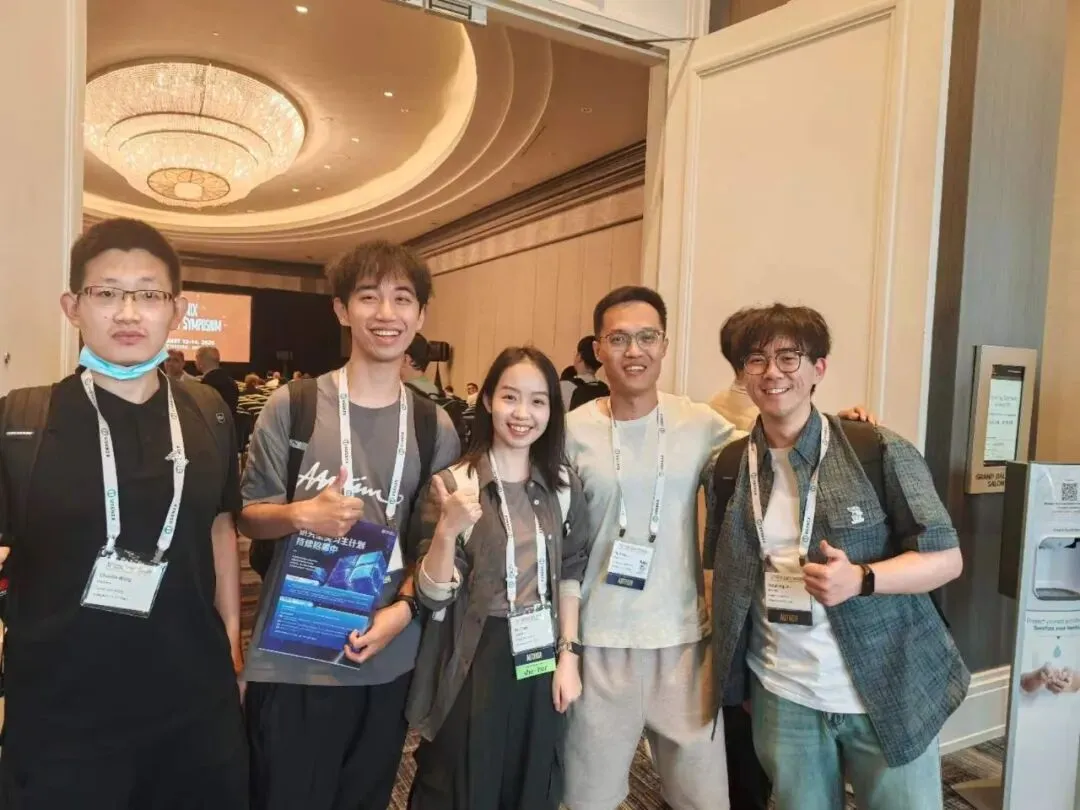
在每场报告之后,专门设置了Poster环节,我们与来自国内外的研究者进行了广泛的交流和讨论,白泽ers对大家提出的问题一一进行了回答,并分享了彼此的研究方向。
来自GitHub的CodeQL专家对我们的论文很感兴趣,在现场和我们聊了很久。我们给他介绍了具体怎么从patch里提取这些规则、以及和CodeQL的对比结果。了解完之后,他对这个中作给予很高的评价。
我们和国内外朋友们互相分享各自目前的研究工作,针对目前大模型、智能体等前沿领域进行了深入探讨,讨论智能体时代新的安全风险。以及作为一个安全研究者如何更好使用智能体。
参会的同学们积极参加各自研究领域相关的session讨论环节,对于自己不了解的领域也认真学习,扩展视野。会后有白泽er说发现了很多新的视角,大大开阔了视野,可以更好地开展自己未来的研究。
03 参访约翰霍普金斯大学
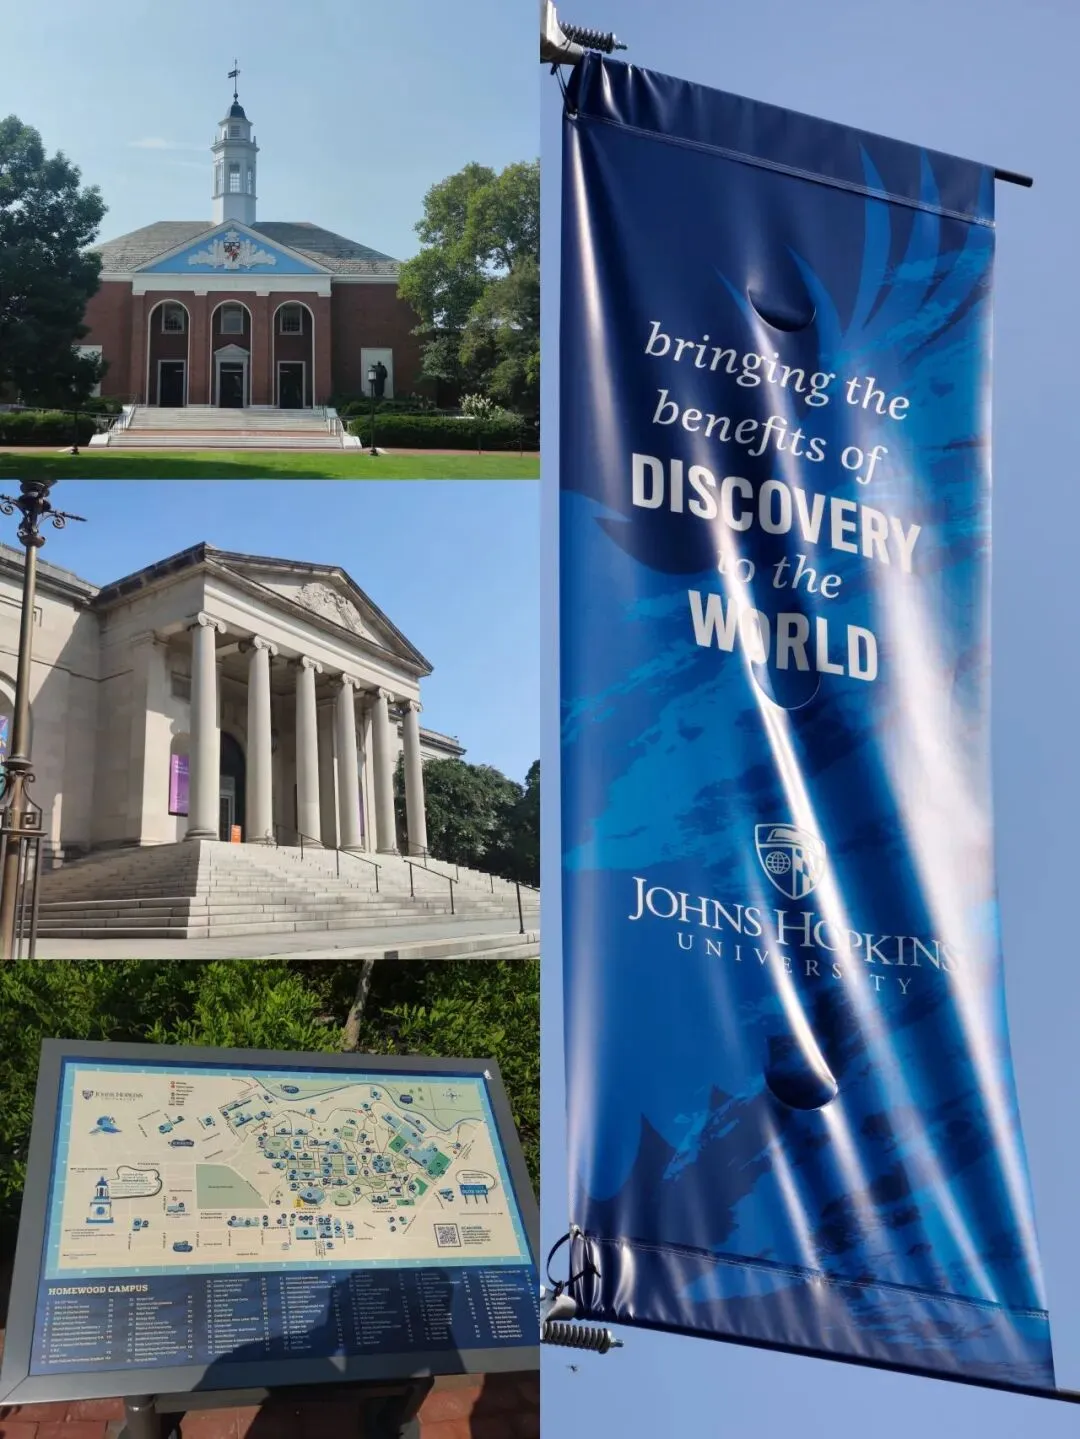
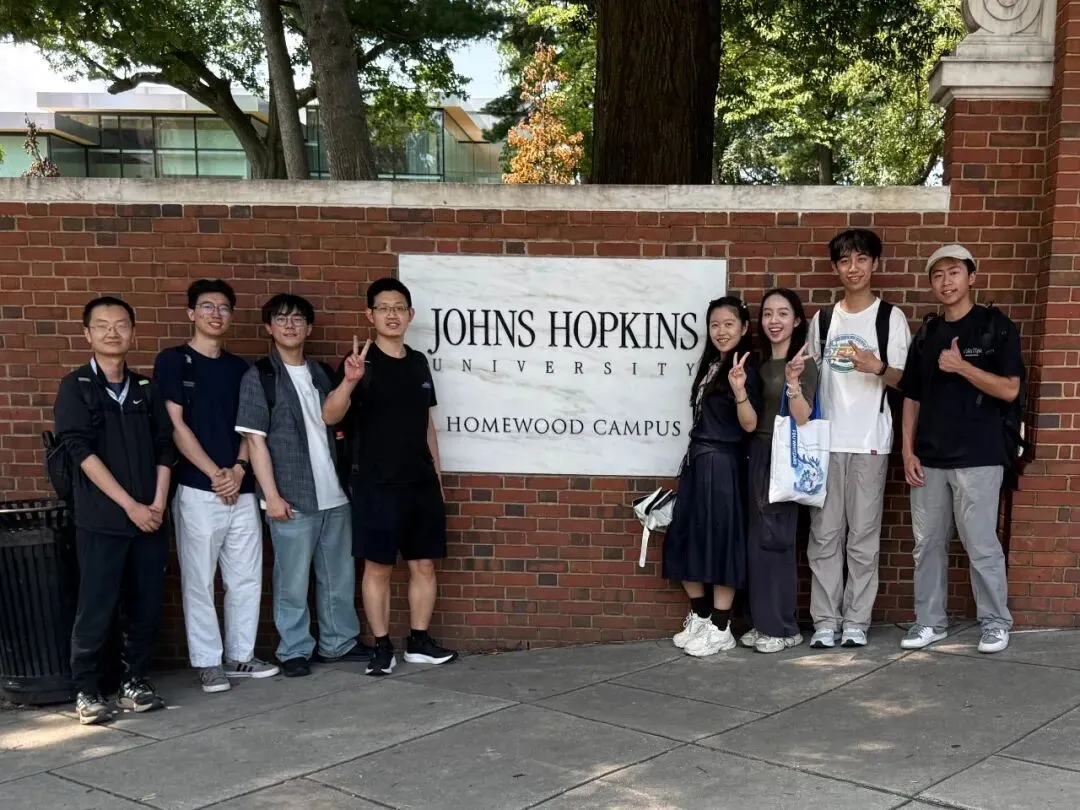
在会议间隙,我们前往约翰霍普金斯大学参访,实地感受国际顶尖高校的学术环境与科研氛围。
总结
跨地域的学术交流、不同思维的碰撞,是参会最大的收获。天涯虽远,学术相通。 白泽ers将持续深耕研究,稳步精进。